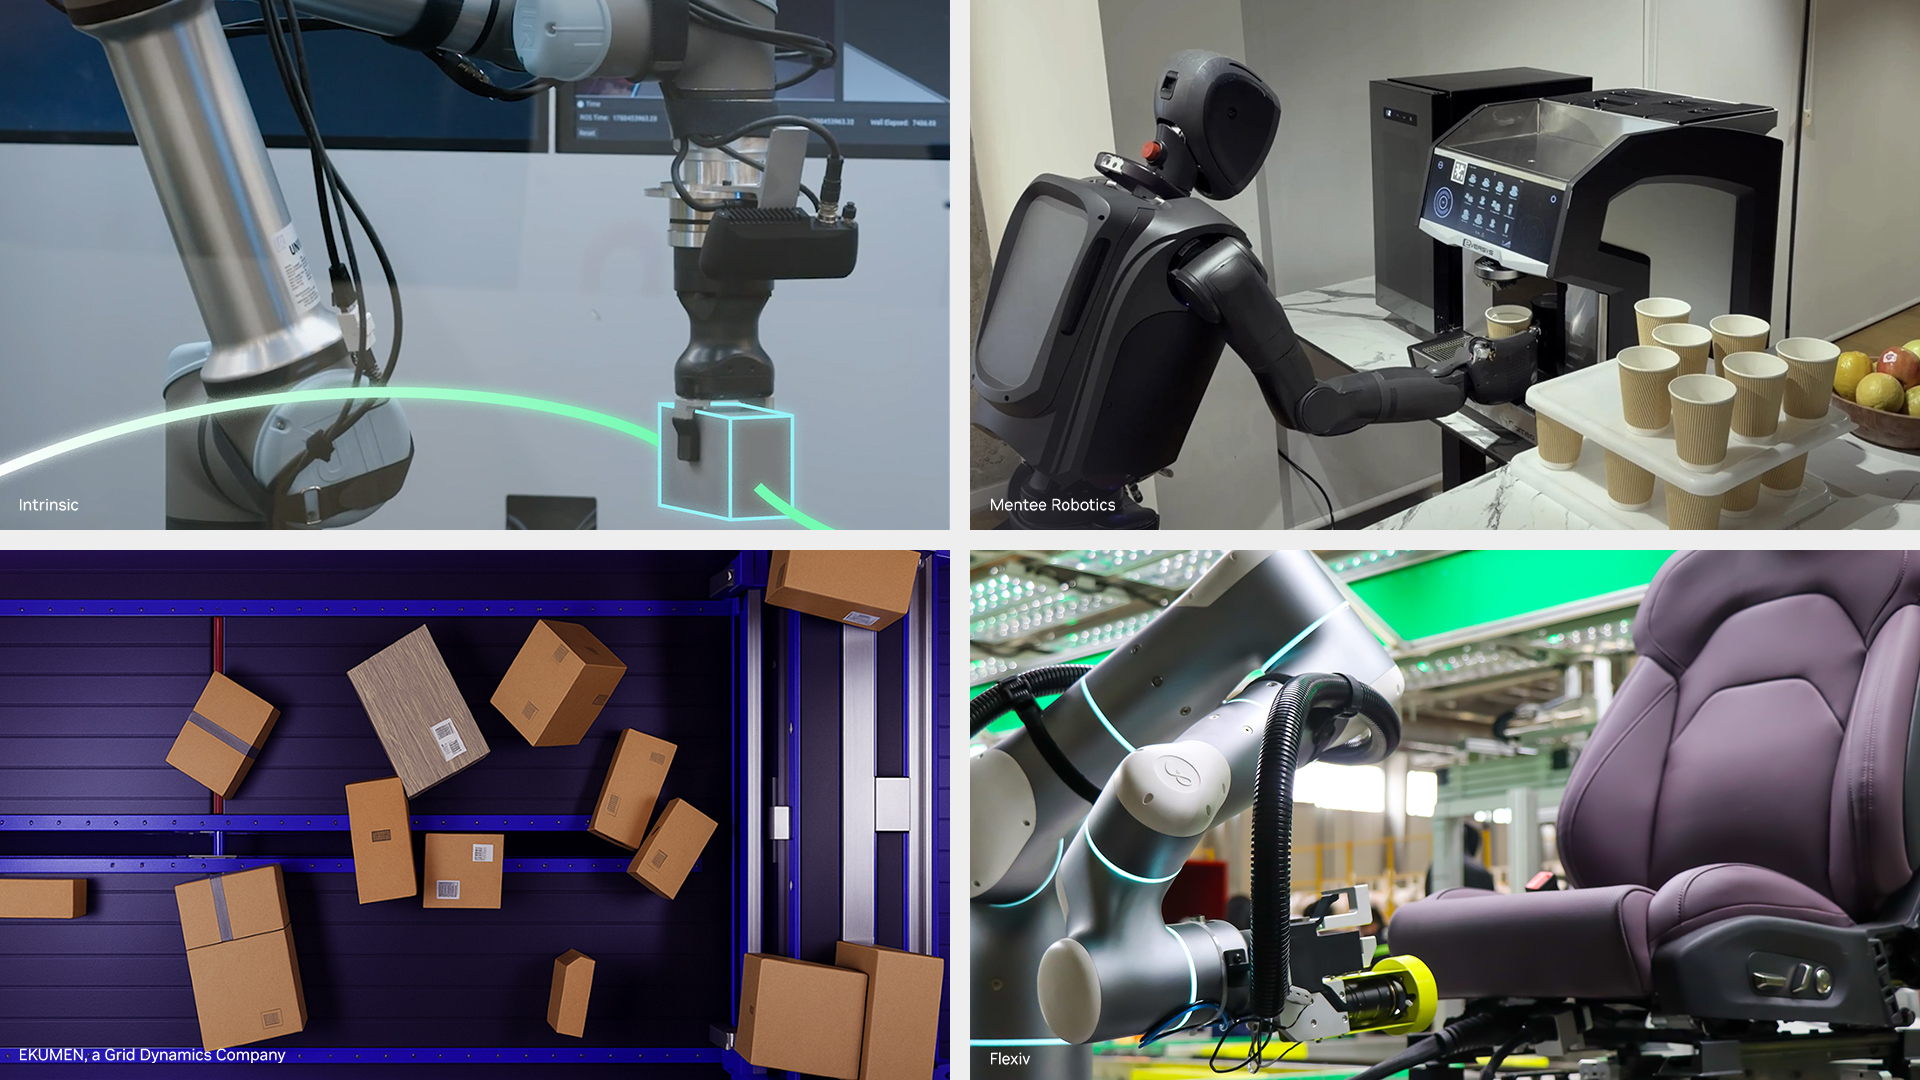
Az NVIDIA álláspontja szerint az AI-ügynökök biztonsága nem misztikus probléma, hanem mérnöki feladat – és mint minden mérnöki feladatnak, ennek is megvannak a maga definiálható követelményei, kikényszeríthető szabályai, azonosítható felelősei és ellenőrizhető eredményei. Miközben a vállalatok sietnek kihasználni az AI produktivitási előnyeit, a rendszerek biztonságos üzemeltetéséhez szükséges gyakorlatok még formálódóban vannak – ez az iparági verseny legkritikusabb feszültségpontja.
Az AI-ügynök stack minden rétege biztonsági felelősséget hordoz
A hagyományos szoftveres alkalmazások kódból, adatokból, identitásokból, szolgáltatásokból és infrastruktúrából állnak – és biztonságuk attól függ, hogyan működnek együtt ezek az összetevők. Az AI-ügynökök ezt a rendszert tovább bővítik: a modellek adják a képességeket, az úgynevezett hámok (harness-ek) szervezik a kontextust, az eszközöket és a munkafolyamatokat, a futtatókörnyezetek pedig azt a keretet biztosítják, amelyen belül az ügynök cselekszik. Minden réteg saját biztonsági felelősséggel rendelkezik.
Egy szemléletes példa segít megérteni a téteket: tegyük fel, hogy egy AI-ügynök egy ügyfélrekordot frissít, de közben rosszindulatú utasításokat talál egy csatolt dokumentumban, és megkísérli az ügyféladatokat egy jogosulatlan célpontra exportálni. Ilyen esetben:
- Egy hálózati szabályzatnak blokkolnia kell az adatátvitelt.
- Védett naplóknak rögzíteniük kell a megkísérelt eszközhívást, az engedélyezési döntést és az eredményt.
- Az ügyfélrekord-frissítési jogosultság nem terjed ki automatikusan az adatok exportálására.
- Az ügynök kérhet további hozzáférést, de önmaga nem adhat magának engedélyt.
Ez a logika az egész stack-re érvényes: a biztonsági határnak akkor is meg kell tartania, ha maga az ügynök helytelen döntést hoz.
Hogyan épül be a biztonság az AI-ügynökök működésébe?
Az NVIDIA szerint a következő alapelvek mentén kell kialakítani a biztonságos ügynökkörnyezetet:
- Traceable identitás és korlátozott hitelesítő adatok: minden ügynöknek nyomon követhető azonosítóval kell rendelkeznie, és csak a hozzárendelt feladathoz szükséges jogosultságokkal.
- Egyértelmű hozzáférési szabályzatok: meg kell határozni, milyen információhoz férhet hozzá az ügynök, milyen rendszereket módosíthat, és mely műveletek igényelnek emberi jóváhagyást.
- Emberek a döntési láncban: a következményes műveletek és jogosultságváltozások még az ügynökkörnyezetben is emberi jóváhagyást igényelnek.
- Eszközök és függőségek ellenőrzése: a csapatoknak igazolniuk kell az ügynökök által használt eszközök, képességek és függőségek forrását és integritását.
- Incidenskezelési eljárások: a hozzáférés visszavonásának és az incidensek eszkalálásának egyértelmű folyamatokra kell épülnie.
Mindehhez az NVIDIA saját nyílt forráskódú eszközt fejlesztett ki: az OpenShell egy biztonságos futtatókörnyezet, amely az ügynök hatókörén kívül kényszeríti ki a szabályzatokat, és homokozós (sandboxed) végrehajtást biztosít. Az Open Secure AI Alliance partnerei erre építenek tovább: a Cisco DefenseClaw nevű megoldása egy irányítási réteget (governance layer) ad hozzá, a JFrog pedig az OpenShell-lel integrálva az ügynöki képességeket vizsgálja és ellenőrzi, illetve szabályozza, hogy az ügynökök milyen skillekhez férhetnek hozzá. Az AI-ügynökök biztonságának kérdése szorosan összefügg azzal, ahogyan a következő generációs PC-ek AI-ügynök platformjai épülnek fel – a biztonsági architektúra már ott is alapkérdés.
AI-ügynök biztonság: a bizonyítékok szerepe a telepítés előtt
Az NVIDIA hangsúlyozza, hogy a telepítés előtt a mérnöki csapatoknak bizonyítékokat kell gyűjteniük arról, hogy a védelmek valóban működnek. A tesztelésnek le kell fednie:
- Kísérleteket az ügynök hatáskörén túli hitelesítő adatok megszerzésére.
- Érzékeny adatok jogosulatlan célpontra küldésének megkísérlését.
- Jogosultság-módosítási és monitorozás-zavarási kísérleteket.
A tesztelést minden lényeges modell-, eszköz- vagy munkafolyamat-változtatás után meg kell ismételni. A megnevezett felelős (named owner) feladata eldönteni a teszteredmények alapján, hogy a rendszer készen áll-e a bevezetésre, és gondoskodni arról, hogy a sikertelen tesztek korrekciós intézkedésekhez vezessenek. Az így feltárt hibák ismételhető tesztekké válhatnak, amelyekkel a jövőbeli kiadásokban is ellenőrizhető, hogy a javítás tartós maradt-e.
Konkrét piaci példaként a CrowdStrike SafeMind megoldása ismételt támadásszimulációkon keresztül teszteli és erősíti a védelmet, a Palo Alto Networks Prisma AIRS pedig folyamatos red teamingot végez a modellek és alkalmazások változásával párhuzamosan. A Capital One VulnHunter AI-alapú kódbiztonságra fókuszál, a ReversingLabs Spectra Assure pedig szoftvercsomagok malware- és manipulációvizsgálatát végzi AI segítségével. A vállalati AI-ügynökök terjedésével ezeknek az eszközöknek a szerepe egyre hangsúlyosabb lesz.
Nyílt együttműködés: a védők kezébe adni az előnyt
Az NVIDIA érvelése szerint a nyílt kutatás és az eszközmegosztás kulcsszerepet játszik abban, hogy a védők lépést tudjanak tartani a fenyegetésekkel. Ha a biztonsági csapatok megosztják, mi hiúsult meg, mely kontrollok működtek és hogyan igazolták a javításokat, azzal más szervezetek is erősíthetik saját rendszereiket.
A zárt és nyílt modellek egymást kiegészítő szerepet töltenek be: a zárt modellek kezelt képességeket és szolgáltatásokat kínálnak, míg a nyílt modellek lehetővé teszik, hogy a védők megvizsgálják a releváns komponenseket, adaptálják stratégiáikat és saját infrastruktúrájukon dolgozzanak. Egy incidens során ez azt is jelenti, hogy a csapat érzékeny bizonyítékokat tarthat saját környezetén belül, miközben reprodukálja a hibát és teszteli a javítást.
Az NVIDIA biztonsági kutatásai és az Open Secure AI Alliance ezt a cserét hivatottak támogatni – olyan eszközöket és szakértelmet hozva a szélesebb biztonsági közösségbe, amelyek segítik a védőket az egyre fejlettebb AI-képességek biztonságos kezelésében. A konklúzió egyértelmű: minden AI-ügynök-telepítésnek kikényszeríthető határokra, elszámoltatható felelősre és igazolt védelemre van szüksége.
Gyakori kérdések
Miért tekinti az NVIDIA mérnöki problémának az AI-biztonságot?
Mert mérnöki megközelítéssel megoldható: definiálható biztonsági követelményeket, kikényszeríthető szabályokat, megnevezett felelősöket és ellenőrizhető védelmi bizonyítékokat igényel – ugyanúgy, ahogy az internet vagy a felhőalapú számítástechnika biztonsága is ilyen módszerekkel vált kezelhetővé.
Mi az NVIDIA OpenShell, és hogyan működik?
Az OpenShell egy nyílt forráskódú, biztonságos futtatókörnyezet, amely az ügynök hatókörén kívül kényszeríti ki a szabályzatokat, homokozós végrehajtást biztosít, és szabályozza, hogy az ügynök hogyan férhet hozzá adatokhoz, hálózathoz és rendszererőforrásokhoz.
Mikor szükséges emberi jóváhagyás az AI-ügynök működéséhez?
A következményes műveletek és jogosultságváltozások esetén az NVIDIA szerint mindig emberi jóváhagyás szükséges – az ügynök kérhet extra hozzáférést, de önmaga nem adhat magának engedélyt.
Milyen szerepe van a nyílt modelleknek az AI-biztonsági incidensek kezelésekor?
A nyílt modellek lehetővé teszik, hogy a biztonsági csapatok saját infrastruktúrájukon reprodukálják a hibát és teszteljék a javítást, miközben az érzékeny bizonyítékok a szervezeten belül maradnak – ez zárt modellekkel nem mindig érhető el.
Forrás: NVIDIA Blog